
La sicurezza informatica non dipende soltanto dalla qualità del software: anche il comportamento dei componenti fisici può diventare un punto debole.
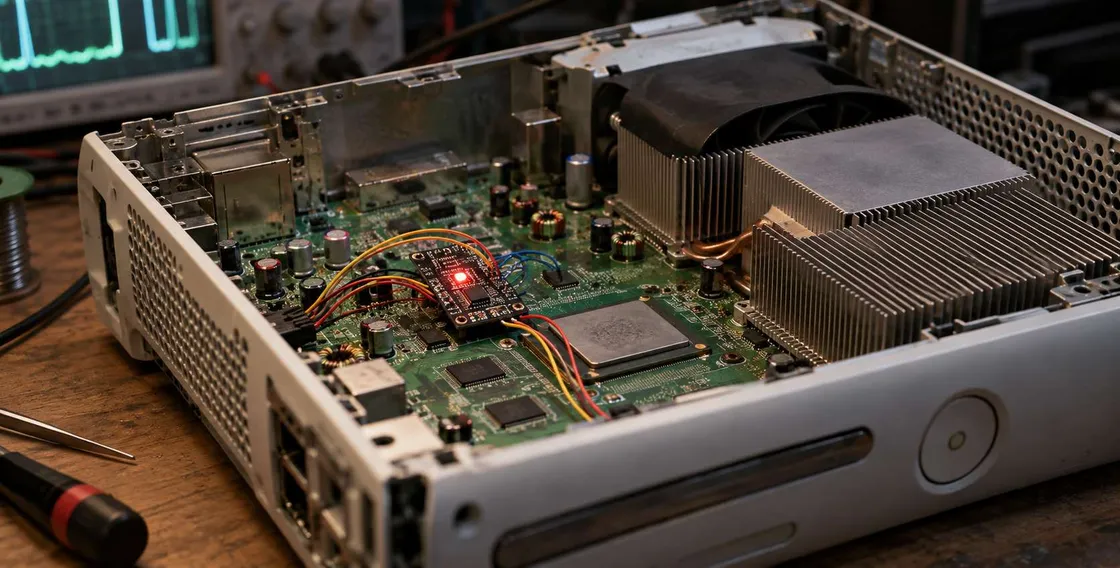
Una testimonianza pubblicata sul blog di Kennedn racconta il lungo percorso necessario per modificare una Xbox 360, mostrando come la ricerca hardware possa trasformare un ostacolo apparentemente insuperabile in un problema affrontabile.
Il racconto unisce esperienza personale e riferimenti tecnici, offrendo uno sguardo concreto sulle tecniche di fault injection, note anche come glitching. Il caso è interessante non solo per gli appassionati di console, ma anche per chi studia le strategie con cui i produttori proteggono dispositivi e sistemi integrati.
Il glitching aggira i controlli durante l’avvio
Il protagonista aveva acquistato un Matrix CoolRunner Rev D con l’intenzione di sfruttare un impulso elettrico brevissimo per alterare il comportamento della console.
La protezione di Xbox 360 si basa su una catena di avvio verificata: il codice iniziale, incorporato nel processore, controlla l’autenticità delle fasi successive prima di consentirne l’esecuzione. In questo modo, l’avvio di codice non autorizzato non può essere ottenuto semplicemente intervenendo sul software.
Il glitching cerca invece di disturbare il funzionamento dell’hardware nel momento opportuno. Nell’esempio descritto, una rapida commutazione del segnale di reset della CPU può provocare un’esecuzione errata di un’istruzione. I ricercatori riuscirono così a influenzare un passaggio legato alla verifica della firma digitale, aprendo la strada all’esecuzione di codice arbitrario. Il punto cruciale non è quindi trovare una password o una chiave segreta, ma fare in modo che il dispositivo commetta un errore proprio quando deve prendere una decisione di sicurezza.
Strumenti accessibili e lezioni per la sicurezza hardware
Il racconto mostra anche come siano cambiati gli strumenti a disposizione degli appassionati. Il Raspberry Pi Pico, microcontrollore economico e programmabile, offre funzioni di temporizzazione utili per comunicare con componenti elettronici e coordinare operazioni precise.
Kennedn lo ha impiegato per leggere la memoria NAND della console e programmare l’interfaccia JTAG del modchip, riducendo la complessità di attività che in precedenza richiedevano attrezzature più costose e una preparazione maggiore. Il progetto, ripreso dopo una lunga pausa, è diventato così molto più accessibile sul piano pratico.
L’autore collega questa esperienza a ricerche condotte su altri dispositivi, tra cui microcontrollori e accessori connessi, dove l’iniezione di errori ha permesso di mettere alla prova meccanismi di avvio sicuro o protezioni del firmware. Questo non significa che ogni dispositivo sia facilmente vulnerabile: la riuscita dipende dall’architettura, dalla precisione dell’attacco e dalle contromisure implementate. Inoltre, interventi fisici non controllati possono danneggiare in modo permanente l’elettronica.
La vicenda ha anche un epilogo ironico: mentre il lavoro sul modchip arrivava a compimento, è comparso un exploit basato esclusivamente sul software, rendendo meno indispensabile il percorso intrapreso.
Il valore dell’esperimento, tuttavia, non si esaurisce nel risultato pratico. Documentare tentativi, limiti e strumenti permette alla comunità di comprendere meglio le ipotesi su cui si fondano i sistemi protetti. Per chi progetta dispositivi, la lezione è metodologica: la sicurezza va valutata considerando anche condizioni anomale e guasti intenzionali, non soltanto il comportamento previsto durante il normale funzionamento.


