

Dal 23 ottobre 2026, le imprese italiane che utilizzano sistemi di intelligenza artificiale devono confrontarsi con nuove disposizioni nazionali che integrano gli obblighi già previsti dall’AI Act europeo. Il decreto legislativo 7 ottobre 2026, n. 179, introduce regole specifiche per l’impiego degli algoritmi nei rapporti di lavoro, rafforza il ruolo delle Autorità di vigilanza e interviene sulla formazione dei lavoratori e dei professionisti. Per aziende, studi professionali e organizzazioni che utilizzano strumenti come ChatGPT, Microsoft Copilot o applicazioni di automazione, diventa quindi importante capire quali obblighi siano effettivamente applicabili, quali attività richiedano una supervisione umana e come documentare le misure adottate.
La conseguenza più rivalente non riguarda soltanto le aziende che sviluppano software basati sull’AI. Anche una piccola impresa che utilizza un modello generativo per elaborare documenti, analizzare informazioni commerciali o supportare il personale può rientrare nel campo di applicazione del regolamento.
AI Act in Italia: cosa cambia dal 23 ottobre 2026
Il decreto legislativo 7 ottobre 2026, n. 179 attua una parte delle deleghe previste dalla legge italiana sull’intelligenza artificiale, definendo ulteriori disposizioni per l’adeguamento nazionale al regolamento europeo.
Il 23 ottobre non rappresenta la data dalla quale qualsiasi utilizzo professionale dell’AI diventa soggetto a obblighi nuovi: diverse disposizioni europee erano già applicabili da tempo. La novità consiste principalmente nel rafforzamento del quadro nazionale, con regole più precise su responsabilità, controlli, formazione e decisioni automatizzate in ambito lavorativo.
Tra le disposizioni più rilevanti per le imprese figurano gli articoli 41 e 42 del decreto, rispettivamente dedicati alla tutela dei lavoratori nei processi decisionali assistiti dall’AI e alla sicurezza nei luoghi di lavoro. L’articolo 47 riguarda invece l’alfabetizzazione sull’AI nelle professioni regolamentate.
Il decreto disciplina inoltre i poteri e il coordinamento delle Autorità nazionali, con il coinvolgimento dell’Agenzia per la cybersicurezza nazionale (ACN) e dell’Agenzia per l’Italia digitale (AgID), per le rispettive competenze.
Per le aziende, utilizzare strumenti AI non significa più limitarsi a verificare se funzionano e quanto costano. Occorre comprendere quali informazioni elaborano, chi controlla i risultati, se incidono sui diritti delle persone e quali responsabilità derivano dalla loro integrazione nei processi aziendali.
Formazione obbligatoria sull’intelligenza artificiale
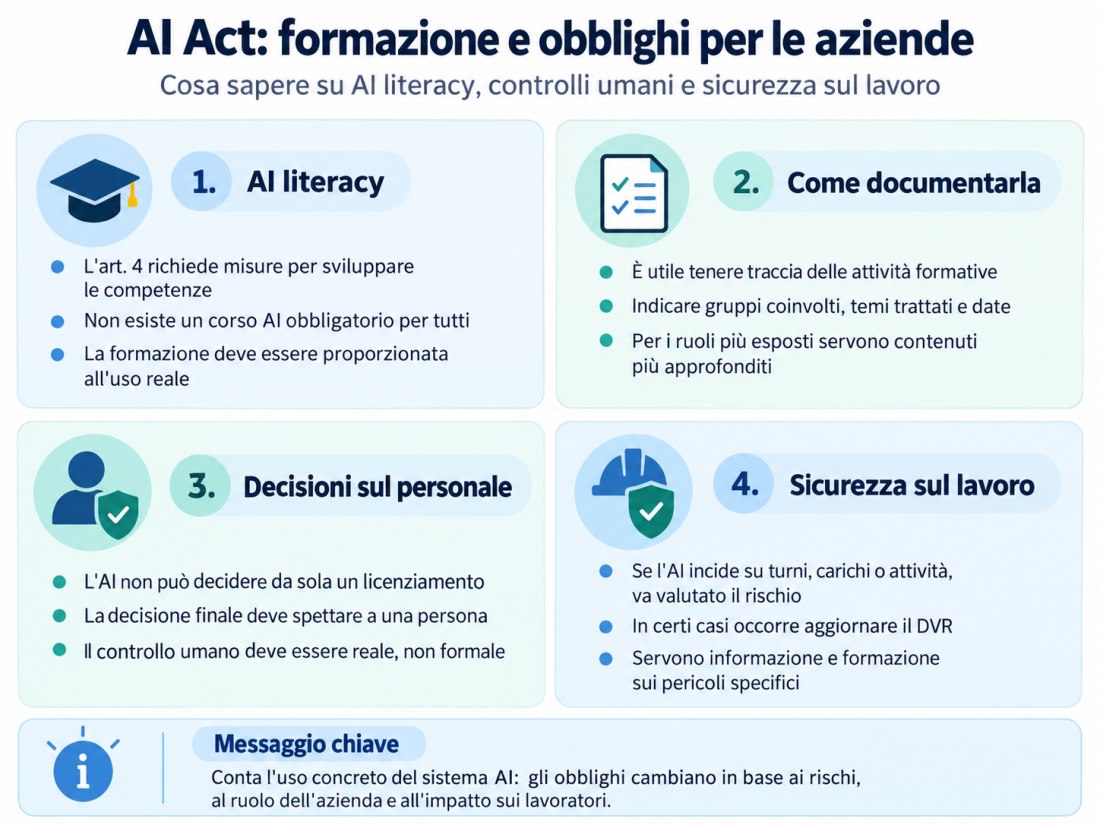
Uno degli aspetti più discussi dell’AI Act riguarda l’AI literacy, ossia l’insieme delle conoscenze necessarie per utilizzare e comprendere correttamente i sistemi di intelligenza artificiale. L’articolo 4 del regolamento impone ai fornitori e agli utilizzatori professionali di adottare misure che favoriscano lo sviluppo delle competenze del personale e degli altri soggetti che operano sui sistemi per loro conto.
La versione aggiornata dell’articolo 4 non impone di garantire a ogni lavoratore uno specifico livello di preparazione: richiede di adottare misure per favorire lo sviluppo delle competenze, considerando le conoscenze tecniche, l’esperienza, il percorso formativo e le modalità concrete di utilizzo degli strumenti.
In pratica, non esiste un corso AI universalmente obbligatorio, né un attestato europeo che certifichi automaticamente la conformità all’articolo 4. La Commissione europea lo chiarisce nelle proprie risposte ufficiali sull’alfabetizzazione AI: le iniziative devono risultare proporzionate alle necessità dell’organizzazione e non richiedono necessariamente formazione esterna o certificazioni.
Una società che utilizza un chatbot per preparare bozze di comunicazioni commerciali può organizzare sessioni interne sui limiti dei modelli linguistici, sulla riservatezza dei dati e sulla verifica dei contenuti. Un’impresa che impiega algoritmi per valutare i dipendenti, invece, deve affrontare anche problemi di discriminazione, trasparenza dei criteri di valutazione, supervisione umana e gestione degli errori.
Un dipendente che utilizza occasionalmente un generatore di testi non ha insomma le stesse esigenze formative di chi configura un sistema capace di influenzare una selezione del personale o una decisione finanziaria.
Come dimostrare che il personale conosce i rischi dell’AI
Il regolamento non prescrive uno specifico modello di registro formativo: conservare traccia delle iniziative realizzate rappresenta però una scelta ragionevole, sia per verificare la qualità della formazione sia per documentare l’attenzione prestata agli obblighi normativi.
Un registro delle attività formative può indicare quali gruppi di lavoratori utilizzano determinati strumenti, le competenze richieste, gli argomenti affrontati e le date degli incontri. È utile aggiungere il motivo per cui un reparto necessita di una preparazione più approfondita rispetto a un altro.
Un programma ragionevole dovrebbe affrontare almeno il funzionamento generale dei sistemi, gli errori tipici dei modelli generativi, la protezione delle informazioni riservate, le modalità di controllo dei risultati e i limiti delle decisioni automatizzate. Per i ruoli più esposti si aggiungono attività pratiche: analisi dei risultati errati, riconoscimento dei comportamenti discriminatori e procedure per interrompere operazioni non corrette.
L’intelligenza artificiale non può decidere da sola un licenziamento
Uno dei cambiamenti più concreti introdotti dalla disciplina italiana interessa la gestione del personale. L’articolo 41 del D.Lgs. 179/2026 stabilisce che le decisioni finali relative alla costituzione, modificazione e risoluzione del rapporto di lavoro non possano dipendere unicamente da un trattamento automatizzato basato sull’AI.
La disposizione comprende anche i provvedimenti disciplinari e le valutazioni delle prestazioni: in tali circostanze, la decisione definitiva deve spettare a una persona fisica dotata di un potere decisionale effettivo e autonomo.
Se un software assegna automaticamente un punteggio ai lavoratori e il dirigente si limita ad approvare l’esito senza poterlo realmente discutere o modificare, il controllo umano rischia di essere soltanto formale. Una supervisione credibile richiede invece che il responsabile possa comprendere gli elementi rilevanti della valutazione, contestare risultati anomali e prendere una decisione diversa da quella suggerita dal sistema.
La normativa tutela il lavoratore anche sotto il profilo informativo, prevedendo garanzie rispetto all’impiego dell’AI nei processi decisionali che lo riguardano. Il ricorso agli algoritmi non può diventare un modo per sottrarre al controllo umano scelte che producono conseguenze rilevanti sul rapporto professionale.
AI e sicurezza sul lavoro: quando aggiornare la valutazione dei rischi
L’articolo 42 del decreto italiano introduce un collegamento esplicito tra utilizzo dell’intelligenza artificiale e tutela della salute e della sicurezza dei lavoratori.
Il riferimento è il Documento di valutazione dei rischi (DVR), disciplinato dall’articolo 28 del D.Lgs. 81/2008. Quando un sistema AI incide sull’organizzazione delle attività, sui ritmi produttivi, sulle modalità di esecuzione della prestazione o su decisioni rilevanti per la sicurezza, i rischi associati al suo utilizzo devono entrare nella valutazione aziendale.
Si pensi a un sistema che distribuisce automaticamente i turni e i carichi di lavoro, a un software che determina le priorità operative in un magazzino oppure a una soluzione di manutenzione predittiva utilizzata per programmare gli interventi sugli impianti.
In simili situazioni l’errore algoritmico può avere conseguenze che vanno ben oltre l’inesattezza di una risposta testuale: una pianificazione sbagliata potrebbe, per esempio, aumentare l’affaticamento degli operatori o ritardare un controllo tecnico necessario.
Il datore di lavoro deve quindi valutare i rischi pertinenti e assicurare informazione e formazione adeguate sui pericoli specifici e sulle misure di prevenzione adottate.
Fornitore o utilizzatore: la differenza che determina gli obblighi
Per comprendere quali disposizioni dell’AI Act si applichino bisogna distinguere il ruolo dell’organizzazione rispetto a ciascun sistema.
Il provider è, in termini generali, il soggetto che sviluppa o fa sviluppare un sistema AI e lo immette sul mercato o lo lancia con il proprio nome o marchio. Il deployer è invece il soggetto che utilizza il sistema sotto la propria autorità per finalità professionali, salvo le eccezioni previste dal regolamento.
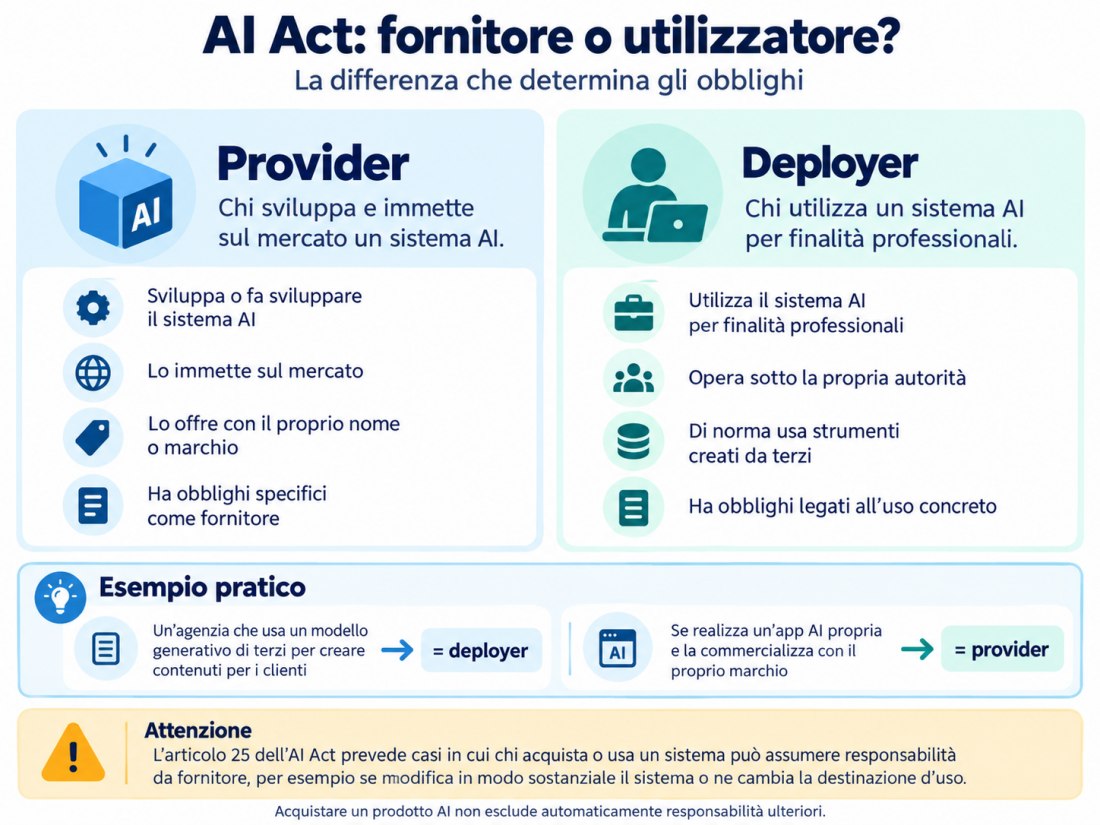
Un’agenzia che utilizza un modello generativo di terze parti per realizzare contenuti destinati ai clienti opera normalmente come deployer. Se realizza un’applicazione autonoma basata sull’AI e la commercializza con il proprio marchio, può assumere il ruolo di provider del nuovo sistema.
L’articolo 25 dell’AI Act contempla situazioni nelle quali un soggetto può assumere responsabilità proprie del fornitore, per esempio quando modifica sostanzialmente determinati sistemi ad alto rischio oppure ne cambia la destinazione d’uso nelle condizioni previste dalla norma. Di conseguenza, acquistare un prodotto AI non esclude automaticamente responsabilità ulteriori.
ChatGPT, Copilot e strumenti AI aziendali: quali dati si possono utilizzare
L’adozione di assistenti generativi introduce un secondo fronte normativo, spesso più immediato rispetto agli obblighi specifici dell’AI Act: la protezione dei dati personali.
Un dipendente che copia informazioni su clienti, dipendenti o fornitori all’interno di un prompt trasmesso a un modello generativo può effettuare un trattamento di dati soggetto al GDPR. Diventa quindi necessario verificare la base giuridica, le finalità, i soggetti coinvolti, le garanzie contrattuali, gli eventuali trasferimenti internazionali e le politiche di conservazione.
Il trattamento delle informazioni non si limita al testo inserito dall’utente: possono assumere rilievo documenti allegati, registrazioni delle conversazioni, metadati, integrazioni con applicazioni aziendali e sistemi di recupero delle informazioni.
Una soluzione basata su Retrieval-Augmented Generation (RAG), per esempio, può collegare il modello a documenti interni mediante un sistema di indicizzazione e ricerca semantica. L’assistente riesce così a rispondere utilizzando informazioni aziendali aggiornate; se però il sistema di recupero non rispetta le autorizzazioni degli utenti, un dipendente potrebbe ottenere contenuti ai quali normalmente non avrebbe accesso.
La protezione deve quindi operare anche a livello applicativo, con controlli sugli accessi, autorizzazioni coerenti con quelle dei sistemi di origine, registrazione degli eventi rilevanti e protezione dei dati sensibili.
Un ulteriore rischio riguarda il pericolo prompt injection. Se un assistente acquisisce informazioni da siti Web, email o documenti esterni, un contenuto malevolo potrebbe tentare di impartire istruzioni al modello e alterarne il comportamento. Quando l’AI ha accesso a strumenti operativi, come l’invio di messaggi o la modifica di documenti, l’attacco può trasformarsi da semplice manipolazione della risposta in un’azione non autorizzata.
Le aziende devono controllare anche gli agenti AI
La diffusione degli agenti AI aggiunge un problema ulteriore: alcuni sistemi non si limitano a produrre testi o suggerimenti, ma possono eseguire sequenze di operazioni attraverso strumenti e servizi esterni.
Un agente potrebbe consultare il gestionale aziendale, identificare fatture in scadenza, predisporre comunicazioni e aggiornare un database. Se autorizzato a completare autonomamente tali operazioni, un errore di interpretazione potrebbe produrre conseguenze difficili da annullare.
La differenza rispetto a un chatbot tradizionale risiede soprattutto nella possibilità di passare dalla generazione di informazioni all’esecuzione di azioni. Non cambia la classificazione giuridica del sistema, ma aumentano le responsabilità operative legate alla gestione dei permessi e al controllo dei risultati.
Una buona configurazione prevede credenziali dedicate, privilegi limitati alle attività indispensabili, separazione tra ambienti di prova e produzione, registrazione delle operazioni eseguite. Le azioni irreversibili o economicamente rilevanti dovrebbero richiedere autorizzazioni esplicite, secondo il livello di rischio individuato.
Va anche previsto un meccanismo utile a interrompere rapidamente l’attività dell’agente, revocare le credenziali e verificare quali modifiche abbia effettivamente apportato. Il controllo umano, insomma, deve tradursi in funzioni tecniche concrete.
Quali documenti preparare per adeguarsi all’AI Act
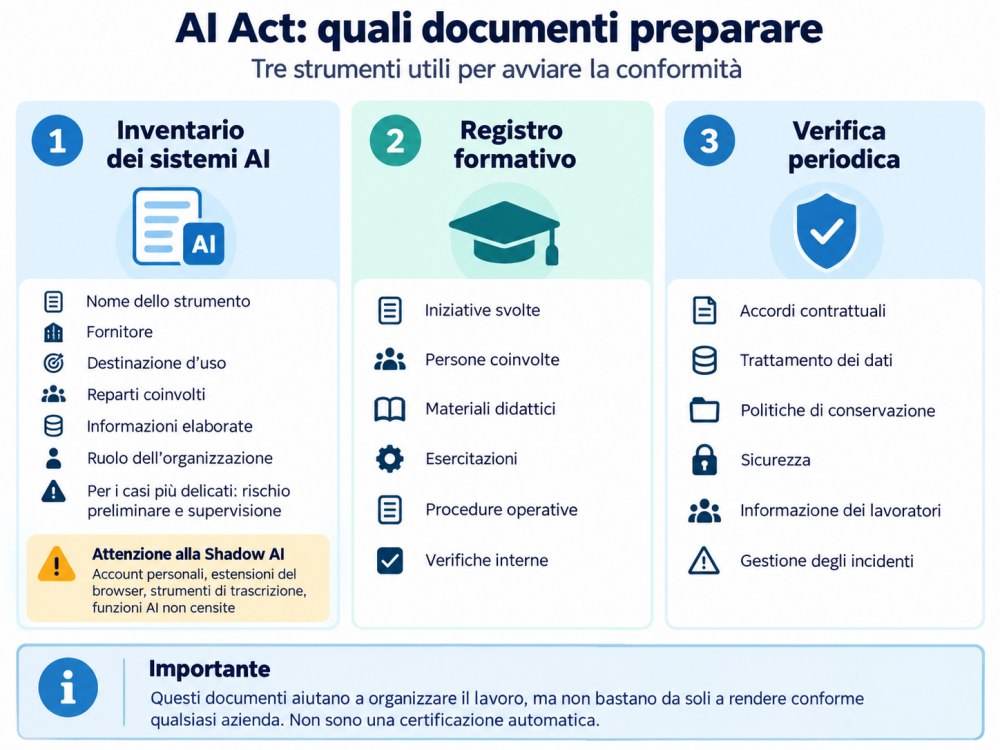
Un approccio pratico alla conformità può partire da tre strumenti documentali: un inventario delle applicazioni AI utilizzate, una registrazione delle iniziative formative e una verifica periodica delle misure organizzative e contrattuali.
L’inventario dei sistemi AI dovrebbe indicare il nome dello strumento, il fornitore, la destinazione d’uso, i reparti coinvolti, le categorie di informazioni elaborate e il ruolo assunto dall’organizzazione. Per le applicazioni più delicate è opportuno aggiungere la valutazione preliminare del rischio e le misure di supervisione.
Un inventario accurato deve considerare anche la cosiddetta Shadow AI, ossia l’utilizzo di servizi intelligenti non autorizzati o non censiti dall’azienda. Il fenomeno può riguardare account personali, estensioni del browser, strumenti di trascrizione automatica e funzionalità AI già presenti nei software utilizzati quotidianamente.
Il registro formativo dovrebbe invece documentare le misure adottate per favorire le competenze delle persone coinvolte. Per le applicazioni più sensibili può essere utile conservare anche materiali didattici, esercitazioni, procedure operative e risultati delle verifiche interne.
La terza componente consiste in una verifica delle condizioni di utilizzo dei servizi: accordi contrattuali, trattamento dei dati, politiche di conservazione, sicurezza, informazione dei lavoratori e gestione degli incidenti.
Non esiste, tuttavia, una regola generale secondo la quale 3 documenti bastino a rendere conforme qualsiasi azienda: si tratta di strumenti organizzativi utili, non di una procedura universale di certificazione.
Le sanzioni dell’AI Act: quando si rischiano 35 milioni di euro
La questione delle sanzioni merita un chiarimento, perché alcune cifre sono spesso associate indiscriminatamente a qualunque violazione del regolamento europeo.
L’articolo 99 dell’AI Act prevede, per determinate pratiche vietate dall’articolo 5, sanzioni amministrative che possono arrivare fino a 35 milioni di euro o al 7% del fatturato mondiale annuo, secondo i criteri stabiliti dal regolamento. Per altre categorie di violazioni sono previste soglie differenti e il quadro tiene conto anche delle disposizioni applicabili alle imprese di minori dimensioni.
Le conseguenze delle violazioni devono essere valutate considerando la disposizione interessata, il regime sanzionatorio applicabile e le competenze delle Autorità. Il decreto italiano completa la disciplina nazionale in materia di vigilanza e sanzioni, senza rendere identiche le conseguenze per ogni inosservanza.
Accanto al profilo sanzionatorio esiste un rischio commerciale altrettanto importante. Un’impresa che lavora come fornitore di grandi organizzazioni potrebbe ricevere questionari dedicati all’utilizzo dell’AI, alla protezione dei dati, alla formazione e alle procedure di controllo.
AI Act e professionisti: cosa cambia per gli iscritti agli ordini
Il decreto legislativo 179/2026 interviene anche sulla formazione nelle professioni regolamentate.
L’articolo 47 prevede iniziative per integrare le competenze sull’AI nei percorsi formativi degli ordini e dei collegi professionali, considerando anche gli aspetti tecnici, giuridici e deontologici.
Il termine del 23 aprile 2027 assume particolare rilievo per gli organismi professionali chiamati ad adeguare le attività formative. Le modalità concrete, compresi gli eventuali requisiti quantitativi, dipendono dalle disposizioni applicabili e dalle determinazioni dei rispettivi organismi.
Un commercialista, un avvocato, un ingegnere o un altro professionista che utilizzi l’AI non deve quindi limitarsi a verificare il regolamento europeo. Deve considerare anche gli obblighi professionali, il segreto e la riservatezza delle informazioni trattate, oltre alle responsabilità derivanti dall’attività svolta.
Se un professionista utilizza un modello generativo per predisporre una bozza di parere, una relazione tecnica o un documento destinato a un cliente, rimane essenziale controllarne personalmente il contenuto perché la responsabilità è del professionista stesso, non certo del modello AI. L’eventuale presenza di riferimenti normativi inventati, calcoli inesatti o affermazioni prive di fondamento non può essere giustificata sostenendo che il testo provenga dall’AI.
Conclusioni: adeguarsi all’AI Act significa conoscere e governare gli strumenti utilizzati
La data del 23 ottobre 2026 segna un passaggio importante nell’applicazione italiana delle regole sull’intelligenza artificiale, soprattutto per quanto riguarda i rapporti di lavoro, la sicurezza e la formazione professionale. Non introduce però un obbligo generalizzato di acquistare certificazioni o frequentare corsi standardizzati, né rende automaticamente illegale l’utilizzo degli strumenti AI da parte delle imprese che non abbiano ancora predisposto un registro interno.
Le organizzazioni devono piuttosto capire quali sistemi utilizzano, quali rischi comportano e quali disposizioni risultano applicabili. L’analisi deve partire dagli impieghi reali: generare una bozza di testo, selezionare candidati, valutare prestazioni e affidare operazioni a un agente AI sono attività molto diverse, anche quando utilizzano tecnologie simili.
Una gestione responsabile richiede formazione proporzionata, controlli tecnici, protezione dei dati e responsabilità chiaramente attribuite. Nei processi che incidono sui diritti delle persone, la supervisione umana deve essere concreta e verificabile.
La vera difficoltà, per molte imprese, non sarà quindi produrre nuovi documenti, ma acquisire una conoscenza precisa dell’intelligenza artificiale già presente nei propri strumenti di lavoro. Senza questa ricognizione iniziale, anche il programma di conformità più articolato rischia di trascurare proprio i sistemi che richiedono maggiore attenzione.


